भयानक क्रिप्टो डकैतीपछि बाइनान्सबाट एकै दिन ३.६ अर्ब डलर झिकियो, उत्तर कोरियाली ह्याकरमाथि आरोप
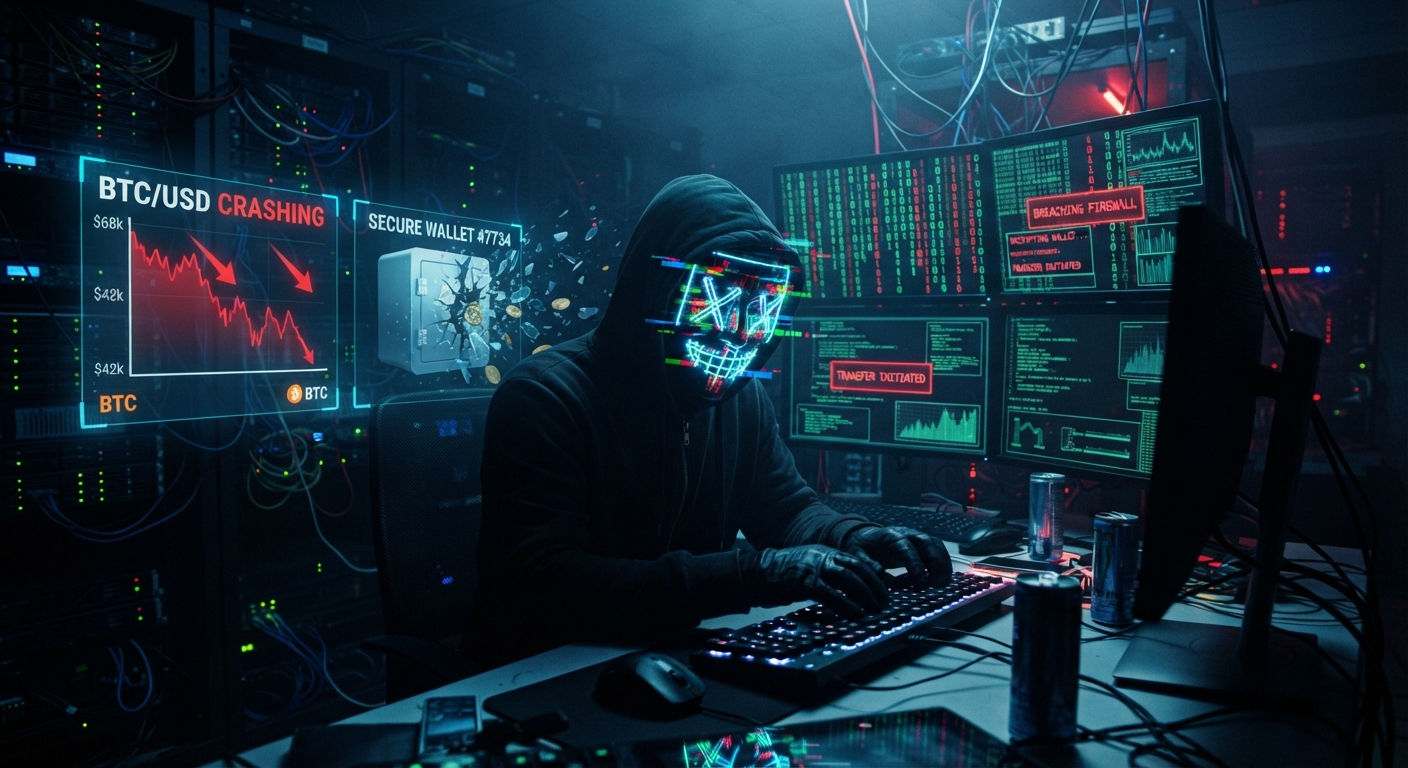
लण्डन । विश्वकै सबैभन्दा ठूलो क्रिप्टोकरेन्सी कारोबार केन्द्र बाइनान्समा भएको इतिहासकै ठूलो साइबर आक्रमणपछि प्रयोगकर्ताले एकै दिन ३ अर्ब ६० करोड डलरभन्दा बढी रकम झिकेका छन् । करिब ६ अर्ब ३० करोड डलर बराबरको डिजिटल सम्पत्ति चोरी भएको घटनापछि कारोबार स्थगित गरेको बाइनान्सले आइतबार सेवा पुनः सञ्चालनमा ल्याएसँगै प्रयोगकर्ताले ठूलो परिमाणमा रकम बाहिर लगेका हुन् ।
बाइनान्सका अनुसार नोभेम्बर १ मा बिहान ६ बजेदेखि दिउँसो साढे ३ बजेसम्म (ग्रिनविच समय) प्रयोगकर्ताले ४ अर्ब ६४ करोड ९० लाख डलर बराबरको सम्पत्ति झिकेका थिए । सोही अवधिमा एक अर्ब एक करोड डलर बराबरको रकम जम्मा पनि भएको थियो । कम्पनीले सामाजिक सञ्जाल एक्समार्फत सार्वजनिक गरेको विवरणअनुसार सेवा पुनः सञ्चालन भएपछि सुरुमा रकम झिक्ने क्रम तीव्र बनेको थियो । तर केही समयपछि निकासीको गति घट्दै गएको र अवस्था अपेक्षाअनुसार स्थिर हुँदै गएको बाइनान्सको भनाइ छ ।
एकै दिनमा बाहिरिएको रकम बाइनान्सको व्यवस्थापनमा रहेको कुल सम्पत्तिको दुई प्रतिशतभन्दा केही बढी हो । कम्पनीले व्यवस्थापन गरिरहेको कुल सम्पत्ति १७१ अर्ब डलर बराबर रहेको जनाएको छ । ठूलो रकम बाहिरिए पनि कम्पनीले आफ्नो वित्तीय अवस्था र प्रयोगकर्ताको सम्पत्तिमा कुनै असर पर्न नदिने प्रतिबद्धता दोहो¥याएको छ ।
बाइनान्सले साइबर आक्रमणबाट चोरी भएको सम्पत्तिको करिब ९५ प्रतिशत बराबर रकम फिर्ता ल्याइसकेको जनाएको छ । यसअघि कम्पनीले ९० प्रतिशत र त्यसपछि ९५ प्रतिशत सम्पत्ति व्यवस्थापन गरिसकेको जानकारी दिएको थियो । बाँकी रकम आवश्यक परिमाणमा जुटाउन भने थप समय लाग्न सक्ने कम्पनीको भनाइ छ ।
कम्पनीले प्रयोगकर्ताको सम्पत्तिमा भएको क्षतिको सम्पूर्ण आर्थिक भार आफैँले बेहोर्ने बताउँदै आएको छ । यसका लागि कर्पोरेट कोष, बीमा कोष र आपत्कालीन सञ्चिति कोष प्रयोग गरिएको छ । गत साता बाइनान्सले साइबर आक्रमणबाट भएको क्षति सम्बोधन गर्न ६ अर्ब ३० करोड डलरभन्दा बढी रकम छुट्याएको जानकारी दिएको थियो ।
‘चोरी भएको रकमको आर्थिक प्रभाव बाइनान्सले बेहोर्नेछ, हाम्रा प्रयोगकर्ताले होइनन्,’ कम्पनीले शनिबार जारी गरेको वक्तव्यमा भनेको थियो । आइतबार पनि कम्पनीले घटनाबाट भएको सम्पूर्ण आर्थिक क्षति आफैँले बेहोर्ने प्रतिबद्धता कायम रहेको जनाएको छ ।
आक्रमणपछि स्थगित गरिएका बिटक्वाइन, इथेरियमलगायत दुई दर्जनभन्दा बढी प्रमुख क्रिप्टोकरेन्सीको निकासी सेवा पुनः सुरु गरिएको छ । अन्य सेवा पनि सुरक्षा परीक्षण पूरा भएपछि चरणबद्ध रूपमा सञ्चालनमा ल्याइने कम्पनीले जनाएको छ ।
उत्तर कोरियाली ह्याकरमाथि आशंका
बाइनान्समाथि भएको साइबर आक्रमणमा उत्तर कोरियासँग सम्बन्धित ह्याकर समूहको संलग्नता रहेको आरोप अमेरिकी संघीय अनुसन्धान ब्युरो (एफबीआई)ले लगाएको छ । एफबीआईका अनुसार यस आक्रमणमा उत्तर कोरियाली साइबर अपराध समूह ट्रेडरट्रेटर संलग्न रहेको छ । यो समूहलाई लाजरस समूहका नामले पनि चिनिन्छ ।
ब्लकचेन कारोबारको विश्लेषण गर्ने संस्था टीआरएम ल्याब्स र चेनालाइसिसले पनि उत्तर कोरियाली राज्यको समर्थन प्राप्त ह्याकर समूहको संलग्नता रहेको बलियो प्रमाण फेला परेको बताएका छन् । चेनालाइसिसले यस घटनाको अनुसन्धानमा बाइनान्स र विभिन्न सरकारी निकायलाई सहयोग गरिरहेको छ ।
एफबीआईले शनिबार आक्रमणकारी समूहसँग सम्बन्धित क्रिप्टोकरेन्सी वालेटका ठेगानासमेत सार्वजनिक गरेको थियो । ती ठेगानासँग सम्बन्धित कारोबार रोक्न र चोरी भएको सम्पत्ति नियन्त्रणमा लिन क्रिप्टोकरेन्सी उद्योगका विभिन्न कम्पनीलाई उसले आग्रह गरेको छ ।
एफबीआईका अनुसार आक्रमणकारीले चोरी भएको सम्पत्तिलाई इथेरियममा रूपान्तरण गरिरहेका छन् । त्यसपछि विकेन्द्रीकृत वित्तीय सेवा र तत्काल डिजिटल मुद्रा साट्ने प्रणाली प्रयोग गरेर पुनः अर्को स्वरूपमा रूपान्तरण गर्ने उनीहरूको योजना रहेको अनुसन्धानबाट खुलेको छ ।
चोरी भएको रकम लुकाउने र विभिन्न माध्यमबाट स्थानान्तरण गर्ने क्रम अझै जारी रहेको चेनालाइसिसका वरिष्ठ व्यवस्थापक एलेक जेब्रिकले बताएका छन् । उनका अनुसार आक्रमणकारीले हजारौँ डिजिटल वालेट ठेगाना र हजारौँ निक्षेपमार्फत रकमलाई विभिन्न तहमा विभाजन गरेर स्थानान्तरण गरिरहेका छन् । यसले चोरी भएको रकमको वास्तविक स्रोत र गन्तव्य पहिचान गर्न कठिन बनाएको छ ।
बाइनान्समाथिको आक्रमणलाई ट्रेडरट्रेटर समूहसँग जोडिएको यो पहिलो ठूलो घटना भने होइन । यही समूहले सन् २०२५ मा क्रिप्टोकरेन्सी कारोबार केन्द्र बाइबिटबाट करिब एक अर्ब ५० करोड डलर बराबरको डिजिटल सम्पत्ति चोरी गरेको आरोप लागेको थियो । त्यस घटनालाई पनि एफबीआईले उत्तर कोरियासँग सम्बन्धित ह्याकरको काम भनेको थियो ।
इन्जिनियरको ल्यापटपबाट सुरु भएको थियो आक्रमण
बाइनान्सले प्रारम्भिक अनुसन्धानमा एक इन्जिनियरको ल्यापटपमा अनधिकृत पहुँच कायम गरेर आक्रमण गरिएको हुन सक्ने बताएको थियो । उक्त ल्यापटपमा पहुँच पाएपछि ह्याकरले कम्पनीको प्रणालीमा प्रवेश गरी अनुमति नलिई कारोबार गर्न सक्ने अवस्था सिर्जना गरेको प्रारम्भिक निष्कर्ष थियो । तर पछिल्लो अनुसन्धानमा घटनाको दायरा प्रारम्भिक अनुमानभन्दा व्यापक रहेको पाइएको कम्पनीका सहप्रमुख कार्यकारी रिचर्ड तेङले बताएका छन् । उनका अनुसार आक्रमणमा एकभन्दा बढी व्यक्ति संलग्न थिए र उनीहरूले आफ्नो गतिविधि लुकाउन अत्याधुनिक प्रविधि प्रयोग गरेका थिए । ह्याकरले आफ्नो गतिविधिको प्रमाण मेटाउने प्रणालीसमेत प्रयोग गरेको उनले बताएका छन् ।
आक्रमणकारीले बाइनान्सको इन्टरनेटसँग जोडिएको हट वालेटको सुरक्षा प्रणालीमा पहुँच बनाएको हुन सक्ने अनुसन्धानकर्ताहरूको आशंका छ । हट वालेट भनेको इन्टरनेटसँग जोडिएर क्रिप्टोकरेन्सी कारोबार तथा स्थानान्तरण गर्न प्रयोग गरिने डिजिटल वालेट हो ।
आक्रमणपछि बाइनान्सले विभिन्न सरकारी निकाय, सुरक्षा अनुसन्धान संस्था र अन्य साझेदारसँग सहकार्य गरेर चोरी भएको करिब तीन अर्ब डलर बराबरको सम्पत्ति रोक्का गरेको जनाएको थियो । अमेरिकी गोप्य सेवा विभागले पनि निजी क्षेत्रका साझेदारसँग मिलेर चोरी भएको रकम पहिचान, रोक्का, खोजी र फिर्ता ल्याउने काम गरिरहेको बताएको छ ।
सन् २०१७ मा स्थापना भएको बाइनान्सका विश्वभर करोडौँ दर्ता भएका प्रयोगकर्ता छन् । यसले बिटक्वाइन, इथेरियमलगायत डिजिटल सम्पत्ति खरिद, बिक्री र कारोबारको सुविधा दिँदै आएको छ ।
उत्तर कोरियाले भने यसअघि पनि आफूमाथि लाग्दै आएका यस्ता साइबर आक्रमणका आरोप अस्वीकार गर्दै आएको छ । अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्पले समेत घटनामा कसको संलग्नता छ भन्ने विषयमा अमेरिका अझै निश्चित नभएको बताएका थिए । बीबीसी

मालपोतका कर्मचारीविरुद्ध मुद्दा दायर
मंगलबार, कात्तिक १७, २०८३
तीन महिनामा १६ अर्बको विद्युत् निर्यात
मंगलबार, कात्तिक १७, २०८३- मालपोतका कर्मचारीविरुद्ध मुद्दा दायर
- वैदेशिक रोजगारीबाट फर्किएर च्याउखेतीमा रमाउँदै रोशन
- अव्यवस्थित बसोबासीले जग्गा पाउन ढिलाइ
- भारतीय पर्यटकको हेलिकोप्टरद्वारा उद्धार
- म्याग्दीमा मनसुनजन्य विपद्बाट करिब आठ सय घरपरिवार प्रभावित
- आयातित फूल नियन्त्रण गर्न प्रशासनको निर्देशन
- चारमध्ये एक कलाकारमा डिप्रेसन
- चेम्बर अध्यक्ष अग्रवाल र पाकिस्तानी राजदूत खानबीच भेटवार्ता, नेपाल–पाकिस्तान व्यापार तथा लगानी सहकार्य विस्तारमा जोड